Webhook Entegrasyonlarında Üstel Geri Çekilme ve Hata Yönetimi
Üçüncü taraf servisler ile kurumsal yazılımlar arasındaki webhook iletişiminde ağ kesintilerini üstel geri çekilme ile yönetin.
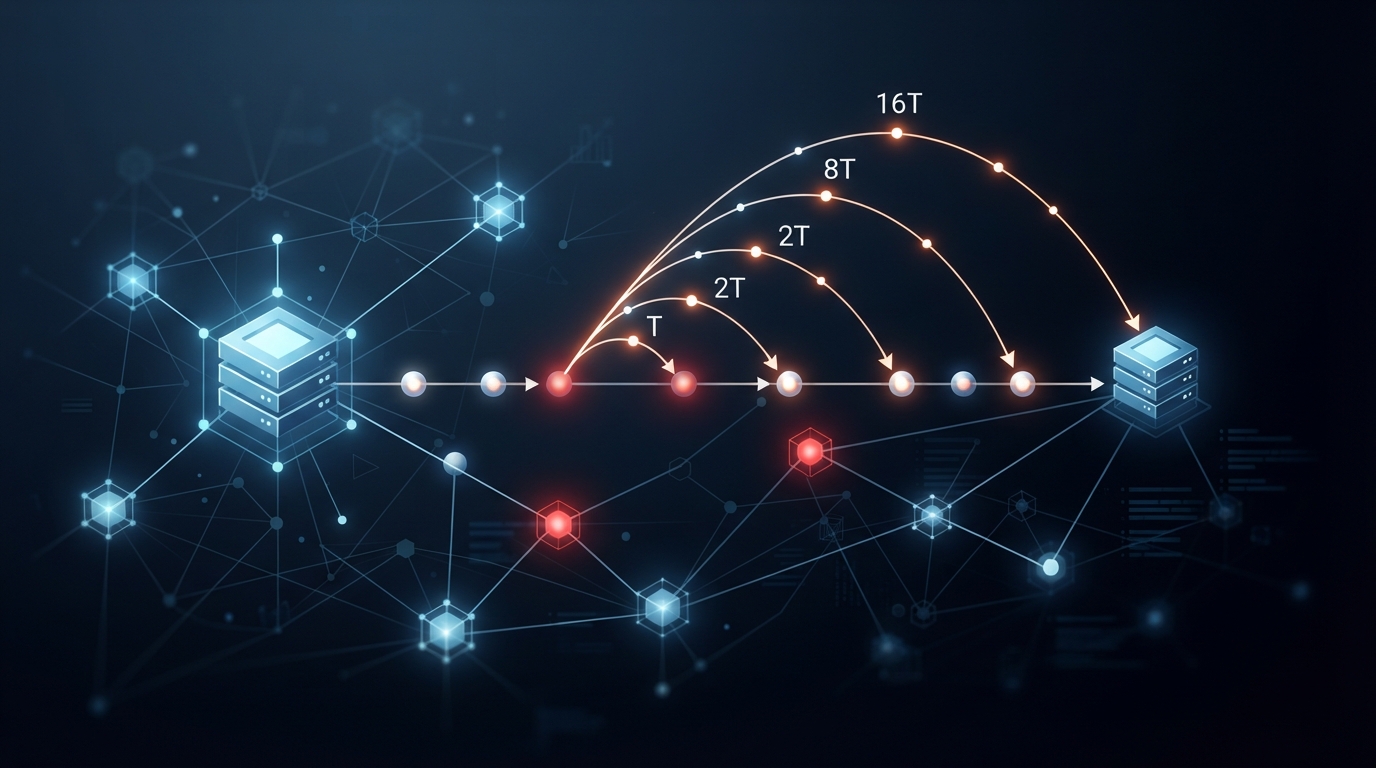
Kurumsal yazılımlar ve üçüncü taraf servisler arasında veri akışını sağlamak için Sistem Entegrasyonları kritik bir rol oynar. Bu süreçte modern uygulamalar anlık veri iletimi için sıklıkla webhook yapılarını tercih eder. Ancak ağ kesintileri, hedef sunucunun aşırı yüklenmesi veya geçici sunucu hataları gibi durumlarda veri kaybı yaşanabilir. Bu teknik rehberde, güvenilir bir sistem entegrasyonu için üstel geri çekilme (exponential backoff) mekanizmasının nasıl kurgulanacağını inceleyeceğiz.
Webhook İletişiminde Karşılaşılan Zorluklar
Bir API uç noktasına gönderilen HTTP POST istekleri her zaman anında başarılı yanıt dönmeyebilir. Hedef sistem bakımda olabilir, veritabanı kilitlenmeleri yaşanabilir ya da ağ katmanında anlık kopmalar görülebilir. Doğru bir hata yönetimi stratejisi uygulanmadığında, kaçırılan her bildirim veri tutarsızlığına yol açar. Geleneksel sabit aralıklı yeniden deneme döngüleri, hedef sunucunun yükünü artırarak sorunları daha da derinleştirebilir.
Sabit Aralıklı Yeniden Deneme Neden Yetersizdir?
- Hedef sistem üzerinde ani bir istek yığılması (thundering herd problem) yaratır.
- Geçici arızaların süresini hesaba katmaz ve kaynakları tüketir.
- Log mekanizmalarını gürültülü uyarılarla doldurur.
Üstel Geri Çekilme (Exponential Backoff) Mimarisi
Üstel geri çekilme, başarısız olan isteklerin arasındaki bekleme süresinin her denemede katlanarak artmasını sağlayan bir algoritmadır. Örneğin, ilk hata sonrasında 2 saniye beklenirken, sonraki denemede 4 saniye, ardından 8 saniye ve 16 saniye şeklinde artış gösterir. Bu yaklaşım, hedef sisteme binen yükü dengeler ve geçici ağ sorunlarının çözülmesi için zaman tanır.
Adım Adım Entegrasyon ve Kodlama Mantığı
- HTTP Yanıt Kodlarını Sınıflandırın: Yalnızca 5xx (sunucu tabanlı) hatalar ve ağ zaman aşımı (timeout) durumlarında yeniden deneme tetikleyin. 4xx (istemci tabanlı) hatalarda istek geçersiz olduğu için döngüyü sonlandırın.
- Gecikme Süresini Hesaplayın: Formül olarak
bekleme_suresi = taban_sure * (carpan ^ deneme_sayisi)mantığını kullanın. - Jitter (Rastgele Sapma) Ekleyin: Aynı anda binlerce webhook isteğinin tekrar denenmesini önlemek için hesaplanan süreye küçük bir rastgele milisaniye değeri ekleyin.
- Maksimum Deneme Sınırı Koyun: Sonsuz döngüleri engellemek için deneme sınırını (örneğin 5 veya 7 deneme) aşan istekleri ölü mektup kuyruğuna (dead-letter queue) aktarın.
Loglama ve İzlenebilirlik
Her yeniden deneme adımının ve başarısız sonucun detaylı bir şekilde loglanması gerekir. Hangi webhook payload verisinin gönderildiği, kaçıncı denemenin yapıldığı ve dönen HTTP hata kodunun ne olduğu merkezi log sunucularında tutulmalıdır. Bu sayede Sistem Entegrasyonları sürecindeki zayıf halkalar kolayca tespit edilebilir ve izlenebilir.
Varsayımsal Bir Senaryo ve Çalışma Mekaniği
Bir e-ticaret platformunun, sipariş durum değişikliklerini dış servis sağlayıcısına bildirdiği senaryoyu ele alalım. Hedef servis, veritabanı optimizasyonu sırasında geçici olarak yanıt vermez hale gelir ve gelen HTTP POST isteklerine 503 Service Unavailable döner. İlk başarısız denemede sistem, üstel geri çekilme algoritmasını devreye sokar. Taban süre olarak belirlenen 1 saniye, ilk denemede 2 saniyeye çıkar ve formüle eklenen rastgele sapma (jitter) ile birlikte 2.3 saniye sonra ikinci istek gönderilir. Hedef sunucu hâlâ yanıt veremiyorsa, üçüncü deneme için bekleme süresi katlanarak 4.7 saniyeye yükselir. Bu süreçte ağ kartı zaman aşımı veya 5xx serisi hatalar yakalanırken, 400 Bad Request gibi istemci hatalarında döngü anında kesilir ve gereksiz trafik üretilmez. Beşinci denemenin sonunda da başarı sağlanamazsa, payload verisi kaybolmaz; bunun yerine analiz ve manuel müdahale için güvenli bir ölü mektup kuyruğuna taşınır. Bu yaklaşım, ağ katmanındaki dalgalanmaları ve geçici yüklenmeleri başarılı bir şekilde bertaraf eder.
Detaylı Uygulama ve Entegrasyon Kontrol Listesi
Üstel geri çekilme mimarisini canlı ortama almadan önce dikkat edilmesi gereken teknik adımlar bulunur. İlk olarak, HTTP yanıt kodlarını hassasiyetle filtreleyen bir kural motoru tanımlayın. Yalnızca 500, 502, 503 ve 504 kodları ile ağ zaman aşımları yeniden deneme kuyruğuna alınmalıdır. İkinci olarak, maksimum deneme sınırını iş kritikliği seviyesine göre 5 ile 7 arasında sabitleyin. Üçüncü adımda, eşzamanlı istek patlamalarını önlemek amacıyla her hesaplanan gecikmeye mutlaka milisaniye düzeyinde rastgele sapma (jitter) ekleyin. Dördüncü olarak, her deneme adımını payload kimliği ve hata kodu ile birlikte merkezi log sistemine kaydedin. Beşinci olarak, maksimum sınır aşıldığında tetiklenecek alternatif bir ölü mektup kuyruğu (DLQ) mekanizması kurgulayın. Altıncı ve son aşamada, Sistem Entegrasyonları altyapınızın bu süreçte nasıl davrandığını test etmek için hata simülasyonları ve yük testleri gerçekleştirin. Bu kontroller, üretim ortamındaki veri tutarsızlıklarını minimum seviyeye indirir.
Kaynaklar
- Sistem Entegrasyonları — Cy Logic Software