Sistem Entegrasyonlarında İdempotency Anahtarları ve Çift Ödeme Mimarisi
Finansal sistem entegrasyonlarında ağ hataları ve mükerrer istekler nedeniyle oluşabilecek çift ödemeleri önlemek için teknik bir rehber.
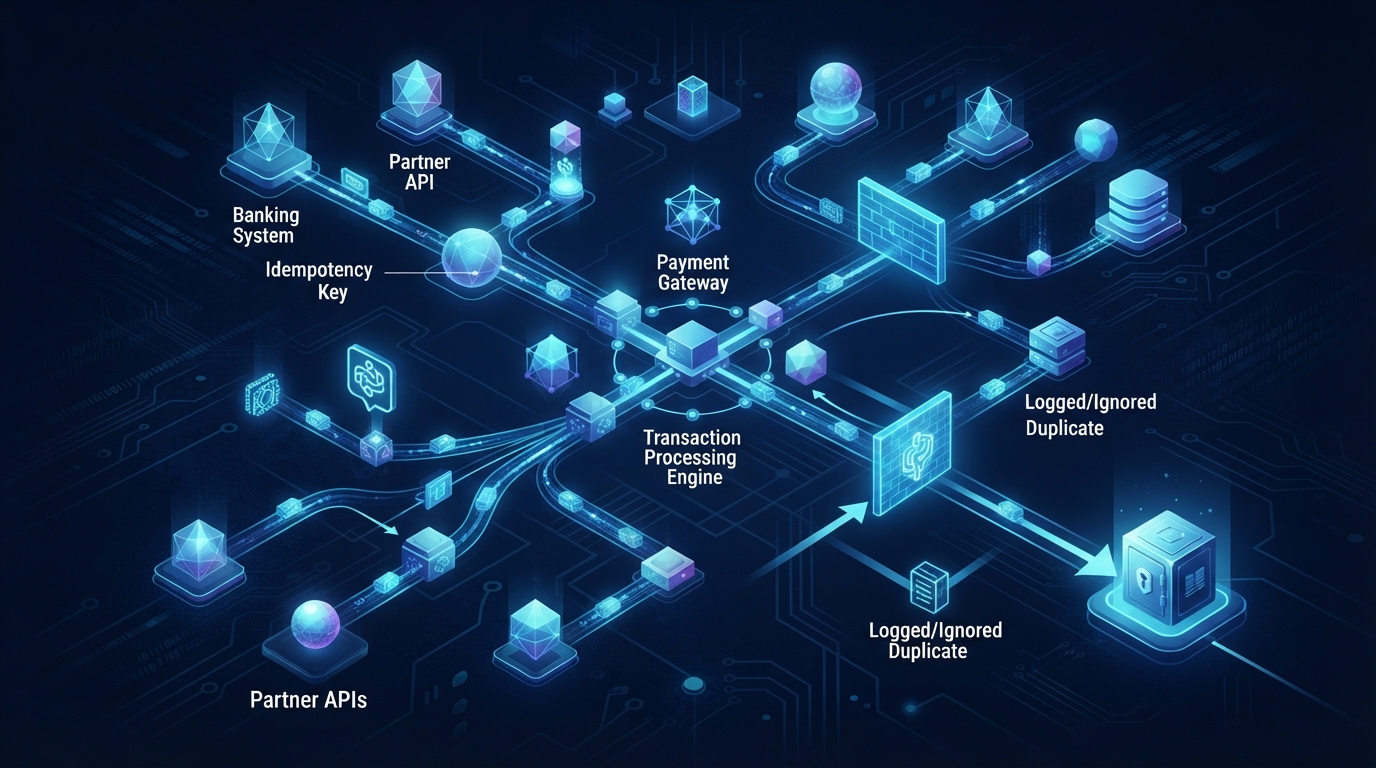
Finansal yazılımlar ve e-ticaret altyapılarında en kritik operasyonel risklerin başında mükerrer veri akışları ve aynı finansal işlemin birden fazla kez tetiklenmesi gelir. Özellikle zayıf ağ koşullarında veya istemci tarafındaki zaman aşımı (timeout) durumlarında, istemciler aynı isteği tekrar göndermeye eğilimlidir. Bu durum, arka planda ciddi maliyetlere ve veri tutarsızlıklarına yol açabilir. Cy Logic Software olarak Sistem Entegrasyonları süreçlerimizde ele aldığımız üzere, bu gibi senaryolarda çift ödeme önleme mekanizmaları hayati önem taşır.
İdempotency Kavramı ve Temel Mantığı
İdempotency (tekillik), bir işlemin kaç kez arka arkaya çağrıldığına bakılmaksızın, ilk çağrıdan sonra sistemin son durumunun aynı kalmasını sağlayan matematiksel ve mimari bir prensiptir. API güvenliği ve finans yazılımları bağlamında bu kavram, bir ödeme emrinin veya transfer isteğinin ağ katmanında iki kez işleme alınmasını engellemek için kullanılır.
Bir istemci sunucuya bir istek gönderdiğinde, benzersiz bir istek belirteci (idempotency key) üretir. Bu anahtar, isteğin yaşam döngüsü boyunca korunur ve veritabanı katmanında işlenir.
Veritabanı Seviyesinde Tasarım: PostgreSQL ile Çözüm
PostgreSQL üzerinde güvenli bir idempotency mekanizması kurmak için istek tablosunda benzersiz kısıtlamalar (unique constraint) tanımlanmalıdır. İşlem adımları şu şekilde kurgulanır:
- İstemci, API isteğiyle birlikte özel bir başlıkta idempotency anahtarı iletir.
- Sunucu, bu anahtarı ilişkisel veritabanında ilgili tablonun benzersiz sütununa kaydetmeye çalışır.
- Eğer anahtar daha önce kaydedilmişse, veritabanı kısıtlayıcı hatası (unique violation) döner ve sistem yeni bir işlem başlatmak yerine daha önceki işlemin sonucunu döndürür.
- İşlem henüz tamamlanmamışsa 'işleniyor' durumu döndürülerek eşzamanlı (concurrent) istekler engellenir.
Sistem Entegrasyonlarında API Güvenliği ve İstek Yönetimi
Üçüncü taraf sistem entegrasyonları sırasında ağ gecikmeleri kaçınılmazdır. Sistem entegrasyonu projelerinde servisler arası haberleşme güvenli ve izlenebilir olmalıdır. İstemci taraflı UUID kullanımı, çakışma ihtimalini neredeyse sıfıra indirir. API güvenliği katmanında, gelen anahtarların geçerlilik süreleri (TTL) belirlenmeli ve eski anahtarlar periyodik olarak temizlenmelidir.
Hata Yönetimi ve Yanıt Önbellekleme
Başarılı bir çift ödeme önleme mimarisinde, sadece anahtarın varlığı kontrol edilmez; aynı zamanda ilk isteğin sonucunun (başarılı veya hatalı yanıt gövdesi) saklanması gerekir. Mükerrer bir istek geldiğinde sistem:
- İşlem halihazırda başarılı olduysa, ilk isteğin yanıtını doğrudan döner.
- İşlem hata aldıysa, aynı hatayı yansıtarak istemcinin tutarlı bir durum görmesini sağlar.
Bu mimari yaklaşımlar, finansal yazılımlar genelinde veri bütünlüğünü korurken, sistem entegrasyonu süreçlerindeki olası felaket senaryolarını önceden engeller.
Varsayımsal Çalışma Senaryosu: Ödeme Ağ Geçidi Entegrasyonu
Bir e-ticaret platformunun, üçüncü taraf bir ödeme sağlayıcısı ile entegre olduğunu varsayalım. Müşteri "Ödemeyi Tamamla" butonuna bastığında, istemci tarafında UUID tabanlı bir idempotency anahtarı üretilir ve bu anahtar ödeme isteğinin başlığına eklenir. Zayıf bir mobil bağlantı nedeniyle istemci, ödeme sunucusundan zaman aşımı (timeout) yanıtı alır ancak aslında ödeme finansal ağda başarıyla işlenmiştir. İstemci, ağ hatasını algılayıp aynı isteği aynı idempotency anahtarıyla otomatik olarak tekrar tetikler.
Bu senaryoda, arka plandaki API ağ geçidi isteği karşılar ve veritabanındaki benzersiz kısıtlama (unique constraint) kontrolünü çalıştırır. Sistem, ilgili anahtarın az önce işlendiğini ve hatta ödemenin tamamlandığını tespit eder. Yeni bir banka provizyonu almak yerine, veritabanında önbelleklenen ilk başarılı işlem yanıtını istemciye anında döner. Böylece müşterinin kartından ikinci kez para çekilmesi engellenir. Bu süreçte karşılaşılan en büyük ödünleşim (trade-off), veritabanı yazma maliyetinin hafifçe artmasıdır; ancak bu maliyet, olası bir çift ödemenin yaratacağı finansal ve operasyonel zararların yanında göz ardı edilebilir düzeydedir. Başarısız isteklerde ise hatanın durum kodu ve detayları saklanarak istemciye tutarlı bir hata mesajı iletilir.
İdempotency ve Çift Ödeme Mimarisi Uygulama Kontrol Listesi
Sistem entegrasyonlarında güvenli bir idempotency mekanizması kurmak ve olası hata senaryolarını yönetmek için aşağıdaki adımların eksiksiz olarak uygulanması gerekmektedir:
- İstemci Tarafı UUID: Her yeni finansal işlem için istemci tarafında çakışma ihtimalini ortadan kaldıran benzersiz UUID üretildiğinden emin olunmalıdır.
- Veritabanı Benzersizliği: PostgreSQL veya benzeri ilişkisel veritabanlarında idempotency anahtarı sütununa 'UNIQUE' kısıtlaması tanımlanmalıdır.
- Eşzamanlılık Kilidi: Aynı anda gelen mükerrer istekleri önlemek için veritabanı kilitleri (row-level locks) veya 'işleniyor' (processing) durum bayrakları aktif olarak kullanılmalıdır.
- Yanıt Önbellekleme: İlk isteğe ait HTTP durum kodu ve yanıt gövdesi güvenli bir tabloda saklanmalı, mükerrer isteklerde bu yanıt doğrudan dönülmelidir.
- TTL ve Temizlik: Veritabanı şişmesini önlemek amacıyla eski idempotency anahtarları için bir Yaşam Süresi (TTL) belirlenmeli ve periyodik temizlik işleri (cron jobs) çalıştırılmalıdır.
- Ağ Zaman Aşımı Yönetimi: İstemci ve sunucu arasındaki timeout süreleri optimize edilmeli, hata durumunda tekrar deneme (retry) politikaları idempotency kurallarına uygun olarak yapılandırılmalıdır.
Bu yapı, sistem entegrasyonu süreçlerinde veri bütünlüğünü en üst düzeye çıkarırken, Cy Logic Software tarafından sunulan Sistem Entegrasyonları standartlarına uygun olarak kesintisiz bir finansal akış sağlar.
Kaynaklar
- Sistem Entegrasyonları — Cy Logic Software