Sistem Entegrasyonlarında API Hız Sınırlandırma ve İstek Kuyruklama Stratejileri
Harici API servisleri ve ERP entegrasyonlarında rate limit problemlerini aşmak için Redis tabanlı token bucket ve istek kuyruklama stratejilerini inceleyin.
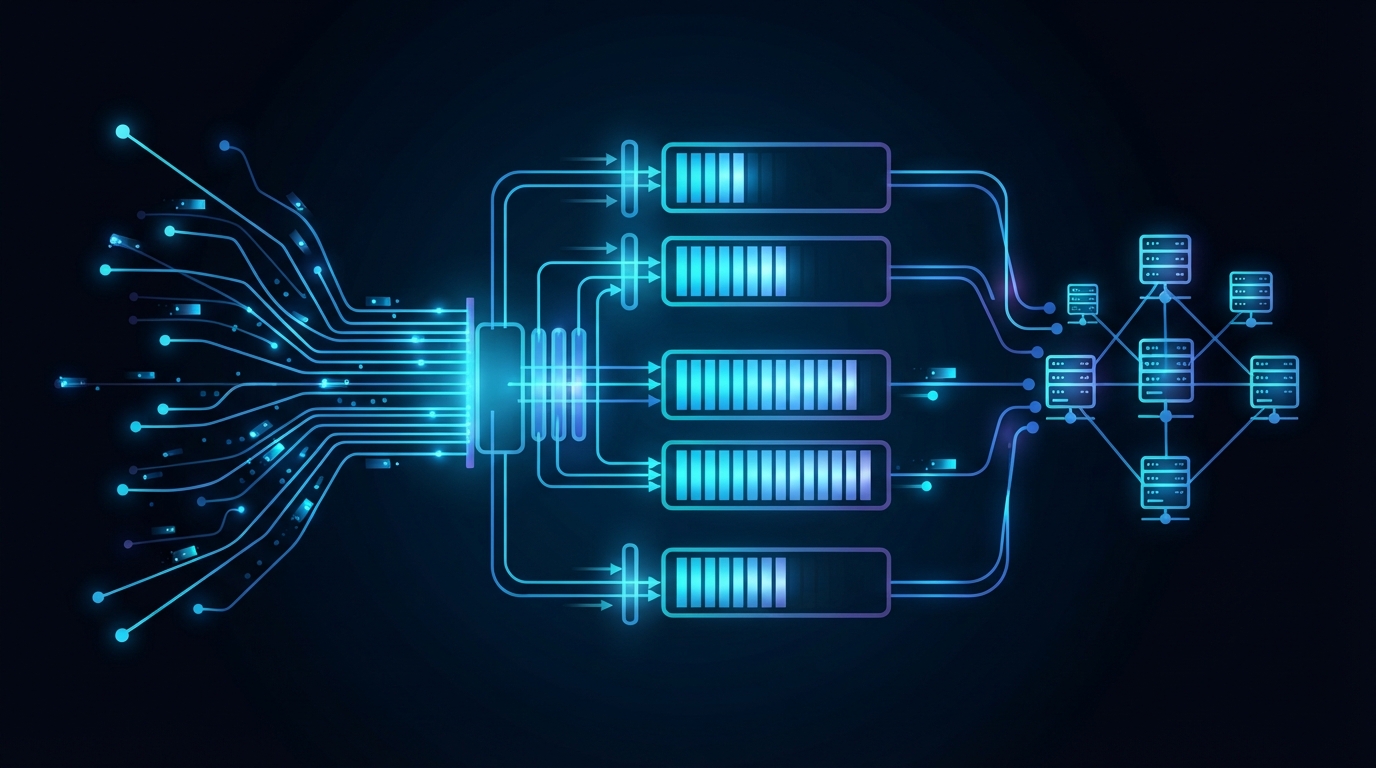
Modern yazılım mimarilerinde farklı servislerin bir arada çalışması esastır. İşletmelerin kullandığı yazılımlar arasında güvenilir veri akışı sağlamak amacıyla Sistem Entegrasyonları kritik bir rol oynar. Ancak üçüncü taraf servislerle iletişim kurarken karşılaşılan en yaygın engellerden biri hedef sağlayıcının koyduğu hız sınırlarıdır. Bu yazıda, harici servislerle olan iletişimde kesintisiz akışı korumak için uygulanan teknik yöntemleri ele alıyoruz.
Rate Limiting ve Temel Yaklaşımlar
Harici servis sağlayıcıları, sunucularını aşırı yükten korumak ve kaynak kullanımını dengelemek amacıyla rate limiting uygular. Belirli bir zaman penceresinde izin verilen maksimum istek sayısının aşılması, HTTP 429 Too Many Requests hatalarını tetikler. Bu durum, veri senkronizasyon süreçlerini kesintiye uğratabilir. Başarılı bir sistem entegrasyonu kurgularken bu sınırların mimari seviyede ele alınması gerekir.
Token Bucket Algoritması
Hız sınırlarını yönetmek için en sık tercih edilen yöntemlerden biri Token Bucket algoritmasıdır. Bu yaklaşımda, belirli bir kapasiteye sahip sanal bir kova bulunur ve bu kovaya belirli bir oranda token eklenir. Her API isteği bu kovadan bir token tüketir. Kova boşaldığında yeni istekler reddedilir veya kuyruğa alınır. Dağıtık sistemlerde bu sayacın tutulması için bellek içi veri yapıları kullanılır.
Redis ile Hız Sınırı Yönetimi
Çoklu sunucu ortamlarında çalışan uygulamalar için rate limiting verisinin merkezi bir noktada tutulması şarttır. Redis, yüksek okuma/yazma hızı ve atomik işlem yetenekleri (INCR, EXPIRE komutları gibi) sayesinde bu senaryo için ideal bir altyapı sunar. İstekler işlenmeden önce Redis üzerinden anahtar kontrolü yapılarak anlık limit aşımı engellenir.
Asenkron İstek Kuyruklama Mimarileri
Anlık yoğunlukları yönetmek ve API optimizasyonu sağlamak adına doğrudan senkron çağrılar yerine asenkron kuyruk yapıları kurulmalıdır. İstek kuyruklama mekanizmaları sayesinde, dış servise gönderilmesi gereken veri paketleri bir kuyruk yöneticisinde (Message Broker) sıraya konur.
- Gelen veri, anlık olarak işlenmek yerine kuyruğa eklenir.
- Arka plan çalışanları (workers), hedef API'nin izin verdiği oranlara göre kuyruktan veri çeker.
- Hata (rate limit) alınması durumunda, artan bekleme süreleriyle (exponential backoff) yeniden deneme yapılır.
Bu yapı, sistemin bütününde api optimizasyonu sağlayarak kaynakların verimli kullanılmasını destekler ve veri kaybının önüne geçer.
## Varsayımsal Senaryo: E-Ticaret ve Tedarikçi Entegrasyonu Bir e-ticaret platformunun, günde ortalama 100 bin ürün güncellemesi yapan harici bir tedarikçi API'si ile entegre olduğunu varsayalım. Tedarikçi saniyede en fazla 10 isteğe izin vermekte ve bu sınırın aşılması durumunda HTTP 429 hatası döndürmektedir. Standart bir senkron mimaride, anlık sipariş ve kampanya dönemlerinde bu sınır hızla aşılır ve sistem kilitlenir. Bu krizi önlemek adına, gelen tüm güncelleme talepleri Redis tabanlı bir Token Bucket mekanizmasından geçirilerek RabbitMQ kuyruğuna alınır. Arka planda çalışan mikroservis worker'ları, saniyede tam 8 istek yapacak şekilde ayarlanır. Böylece güvenlik payı bırakılır ve hedef sağlayıcının limitlerine uyum sağlanır. Eğer dış servis geçici olarak yanıt vermezse veya 5xx hataları fırlatırsa,exponential backoff stratejisi devreye girer. İlk hata durumunda istek 2 saniye, ikinci denemede 4 saniye ve üçüncü denemede 8 saniye ertelenerek tekrar kuyruğa eklenir. Maksimum deneme sınırına (örneğin 5 kez) ulaşıldığında ise işlem "Dead Letter Queue" (Ölüm Mektubu Kuyruğu) adı verilen ayrı bir izleme alanına aktarılır ve operasyon ekibine otomatik alarm gönderilir. Bu pratik yaklaşım, hem dış kaynaklı kesintilerden etkilenmemeyi hem de Sistem Entegrasyonları bağlamında veri bütünlüğünün korunmasını garanti eder.Uygulama Kontrol Listesi ve Mimari Trade-Off Analizi
Gerçek dünya projelerinde hız sınırlama ve kuyruklama sistemlerini devreye alırken dikkat edilmesi gereken kritik kontrol noktaları ve mimari ödünleşimler (trade-offs) bulunur. İlk olarak, merkezi Redis sayaçlarının ağ gecikmesi yaratabileceği unutulmamalıdır. Çok yüksek frekanslı işlemlerde bu gecikme performans kaybına yol açabilir; bu durumda yerel önbellekleme (local caching) ile hibrit bir yaklaşım benimsenmelidir. İkinci olarak, asenkron kuyruk mimarileri veri tutarlılığı açısından gecikme (latency) maliyeti doğurur. Anlık (real-time) bilgi akışı gereken senaryolarda kuyruk bekleme süreleri kullanıcı deneyimini olumsuz etkileyebilir. Uygulama sürecinde şu adımların tamamlandığından emin olunmalıdır: Hedef API sağlayıcısının rate limit politikaları resmi dokümantasyondan teyit edilmeli, Redis üzerinde atomik sayaç testleri gerçekleştirilmeli, kuyruk yöneticisinde hata yönetimi (retry ve DLQ) yapılandırılmalı, loglama mekanizmaları ile 429 hata oranları anlık olarak izlenmeli ve son olarak yük testleri (load testing) yapılarak sistemin sınırları gözlemlenmelidir. Bu adımların eksiksiz uygulanması, kurumsal düzeyde kusursuz sistem entegrasyonu süreçlerinin temelini oluşturur ve olası felaket senaryolarına karşı en güçlü kalkanı sağlar.Kaynaklar
- Sistem Entegrasyonları — Cy Logic Software