Событийно-ориентированная архитектура и двусторонняя синхронизация данных в системной интеграции
Мы рассматриваем внедрение событийно-ориентированной архитектуры и асинхронного потока данных для предотвращения задержек между ERP, финансовыми и складскими системами на предприятиях.
Введение и основные понятия
Бесперебойная совместная работа корпоративных систем планирования ресурсов, финансов и складского учета на современных предприятиях критически важна для операционной непрерывности. Программное обеспечение, используемое различными отделами, должно обмениваться данными без задержек. Структуры, рассматриваемые в рамках раздела Системные интеграции, обеспечивают надежный поток данных между ERP, бухгалтерией, платежными сервисами, SMS, электронной почтой и сторонними системами.
Внедрение событийно-ориентированной архитектуры (EDA)
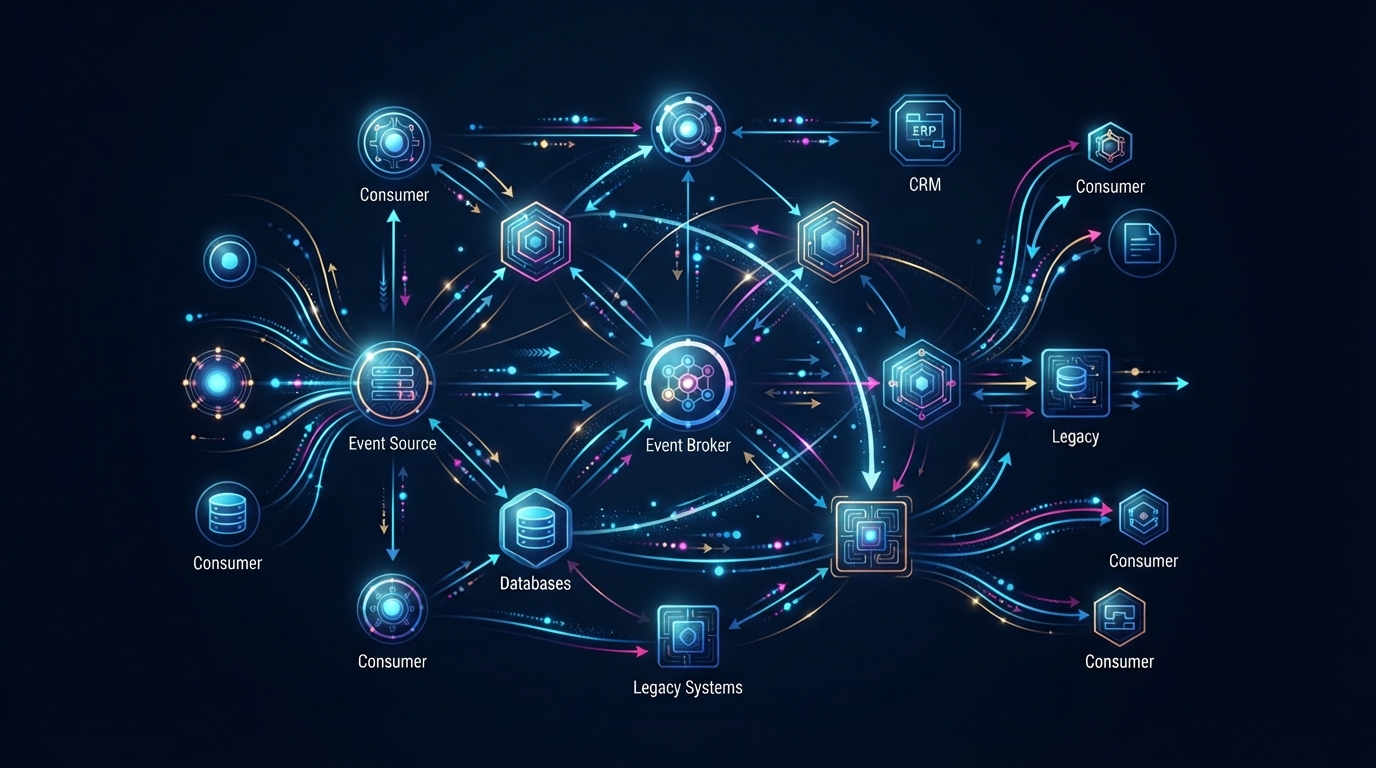
Классические точечные интеграции становятся неуправляемыми по мере роста систем. Именно здесь на сцену выходит событийно-ориентированная архитектура. Критическое изменение, происходящее в одной системе (например, создание нового заказа или изменение количества товара на складе), отправляется в очередь как событие.
- Благодаря асинхронному потоку система-производитель не обязана ждать ответа от системы-потребителя.
- Очереди сообщений предотвращают потерю данных даже при высоких нагрузках и поддерживают независимую работу систем.
Двусторонняя синхронизация данных и разрешение конфликтов
При выполнении двусторонней синхронизации данных между различными платформами могут происходить одновременные изменения одних и тех же данных. Это может привести к несогласованности информации. Для надежной системной интеграции необходимо выполнить следующие шаги:
- Хронологическая сортировка событий.
- Проверка временной метки (timestamp) или номера версии.
- Определение автоматических стратегий разрешения конфликтов (например, побеждает последний записанный или очередь ручного подтверждения).
Практические критерии принятия решений
При проектировании интеграционного проекта следует учитывать объем системы, требования к передаче данных в реальном времени и допуски на ошибки. Асинхронные потоки подходят не для каждого сценария; в точках, требующих мгновенной согласованности, таких как финансовая сверка, могут потребоваться синхронные промежуточные слои.
Гипотетический сценарий и пример рабочего процесса приложения
Чтобы конкретизировать эту теоретическую структуру, рассмотрим среднее розничное предприятие, ведущее деятельность на международном уровне и совмещающее электронную коммерцию с физической розницей. Это предприятие использует специальное облачное программное обеспечение для управления заказами, а для предварительного бухгалтерского учета и финансовых операций — традиционную ERP-систему. Когда клиент заказывает товар через веб-сайт, облачная система управления заказами генерирует событие «siparis_olusturuldu» и отправляет его в очередь сообщений. ERP-система обрабатывает это сообщение, уменьшает соответствующее количество на складе и подготавливает счет. Главным архитектурным преимуществом в этом сценарии является то, что даже если в платежной или бухгалтерской системе произойдет мгновенное замедление или сбой, сайт электронной коммерции продолжит бесперебойно принимать заказы. Данные, безопасно удерживаемые в очереди сообщений, обрабатываются последовательно сразу после восстановления систем. Тем не менее, в этом потоке существует критический компромисс (trade-off), который следует учитывать: хотя асинхронная структура значительно увеличивает время отклика системы и масштабируемость, она требует отказа от мгновенной согласованности данных. Задержка в несколько секунд до тех пор, пока система-потребитель не обработает сообщение, может создать риск несогласованности данных в бизнес-процессах, не допускающих подобных задержек. В таких случаях наряду с событийно-ориентированной архитектурой на этапах критических финансовых операций должны быть предусмотрены компенсирующие транзакции (compensating transactions), а в случае сбоя — задействованы механизмы автоматического отката.
Детальная реализация и контрольный список успешного выполнения
Перед запуском надежного и устойчивого интеграционного проекта в производственную среду технические группы должны тщательно выполнить следующие шаги. Во-первых, необходимо убедиться в создании структуры «Dead Letter Queue», то есть очереди мертвых сообщений в архитектуре очередей сообщений. Сообщения, которые не могут быть обработаны или вызывают ошибку, вместо попадания в бесконечный цикл должны направляться в эту очередь и генерировать сигнал тревоги для оперативных групп. Во-вторых, синхронизация часов между системами должна осуществляться исключительно с использованием протокола сетевого времени (Network Time Protocol). При применении стратегий разрешения конфликтов на основе временных меток даже миллисекундное расхождение часов между серверами может привести к сбою правила «побеждает последний записанный» и перезаписи актуальных данных. В-третьих, для всех данных полезной нагрузки (payload) должно быть выполнено версионирование схем, а для управления несовместимостями между старыми и новыми версиями необходимо написать адаптерные слои. На четвертом этапе для сквозной прослеживаемости должны быть интегрированы распределенные системы логирования, а каждому событию — назначен уникальный идентификатор корреляции. При безупречном выполнении этого контрольного списка системные интеграции становятся устойчивыми к возможным сбоям сети, увеличению нагрузки и конфликтам данных, а бизнес-операции продолжают безопасно и бесперебойно выполняться.
Источники
- Sistem Entegrasyonları — Cy Logic Software