Ключи идемпотентности и архитектура предотвращения двойных списаний в системных интеграциях
Техническое руководство по предотвращению двойных платежей, которые могут возникнуть из-за сетевых ошибок и повторных запросов при интеграции финансовых систем.
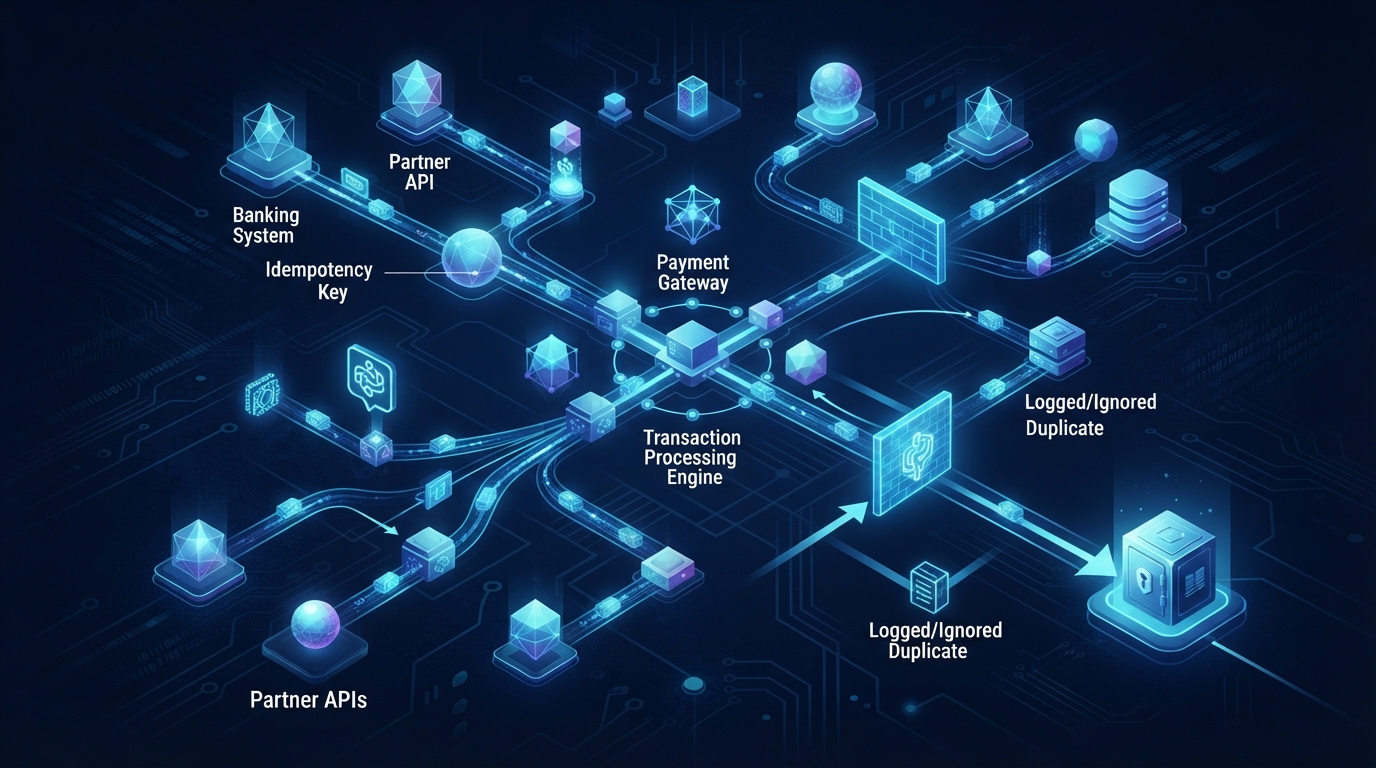
Одной из самых критических операционных рисков в финансовом программном обеспечении и инфраструктуре электронной коммерции являются дублирующиеся потоки данных и многократное срабатывание одной и той же финансовой операции. Особенно в условиях нестабильной сети или таймаутов на стороне клиента, клиенты склонны повторно отправлять один и тот же запрос. Это может привести к серьезным издержкам и несогласованности данных на бэкенде. Как мы рассматриваем в процессах Системных интеграций в Cy Logic Software, механизмы предотвращения двойных списаний в таких сценариях имеют жизненно важное значение.
Концепция идемпотентности и ее основная логика
Идемпотентность — это математический и архитектурный принцип, который гарантирует, что независимо от того, сколько раз подряд вызывается операция, конечное состояние системы после первого вызова остается неизменным. В контексте безопасности API и финансового ПО этот концепт используется для предотвращения двукратной обработки платежного поручения или запроса на перевод на сетевом уровне.
Когда клиент отправляет запрос на сервер, он генерирует уникальный идентификатор запроса (ключ идемпотентности). Этот ключ сохраняется на протяжении всего жизненного цикла запроса и обрабатывается на уровне базы данных.
Проектирование на уровне базы данных: Решение с помощью PostgreSQL
Для создания надежного механизма идемпотентности в PostgreSQL в таблице запросов должны быть определены уникальные ограничения (unique constraint). Этапы процесса выстраиваются следующим образом:
- Клиент передает ключ идемпотентности в специальном заголовке вместе с API-запросом.
- Сервер пытается сохранить этот ключ в уникальном столбце соответствующей таблицы в реляционной базе данных.
- Если ключ уже был сохранен ранее, база данных возвращает ошибку нарушения уникальности (unique violation), и вместо запуска новой транзакции система возвращает результат предыдущей операции.
- Если транзакция еще не завершена, возвращается статус «обрабатывается», что предотвращает параллельные (concurrent) запросы.
Безопасность API и управление запросами в системных интеграциях
Задержки в сети при интеграции сторонних систем неизбежны. Связь между сервисами в проектах системной интеграции должна быть безопасной и отслеживаемой. Использование UUID на стороне клиента сводит к нулю вероятность коллизий. На уровне безопасности API необходимо определять сроки действия (TTL) поступающих ключей и периодически очищать старые ключи.
Управление ошибками и кэширование ответов
В успешной архитектуре предотвращения двойных платежей проверяется не только наличие ключа; также требуется сохранение результата первого запроса (тела успешного или ошибочного ответа). При поступлении дублирующего запроса система:
- Если операция уже прошла успешно, напрямую возвращает ответ на первый запрос.
- Если операция завершилась ошибкой, транслирует ту же ошибку, обеспечивая клиенту отображение согласованного состояния.
Эти архитектурные подходы защищают целостность данных во всем финансовом программном обеспечении и заранее предотвращают возможные сценарии катастроф в процессах системной интеграции.
Гипотетический сценарий работы: Интеграция платежного шлюза
Предположим, что платформа электронной коммерции интегрирована со сторонним платежным провайдером. Когда клиент нажимает кнопку «Завершить платеж», на стороне клиента генерируется ключ идемпотентности на основе UUID, который добавляется в заголовок платежного запроса. Из-за слабого мобильного соединения клиент получает ответ о таймауте от платежного сервера, однако на самом деле платеж был успешно обработан в финансовой сети. Клиент обнаруживает сетевую ошибку и автоматически повторяет тот же запрос с тем же ключом идемпотентности.
В этом сценарии API-шлюз на бэкенде принимает запрос и выполняет проверку уникального ограничения (unique constraint) в базе данных. Система определяет, что соответствующий ключ только что был обработан и платеж даже завершен. Вместо получения новой банковской банковской авторизации система мгновенно возвращает клиенту кэшированный в базе данных ответ первой успешной транзакции. Таким образом, предотвращается повторное списание средств с карты клиента. Крупнейшим компромиссом (trade-off) в этом процессе является небольшое увеличение стоимости записи в базу данных; однако эти издержки пренебрежимо малы по сравнению с финансовыми и операционными убытками, которые могло бы повлечь за собой потенциальное двойное списание. В случае неудачных запросов код состояния и детали ошибки сохраняются, передавая клиенту понятное сообщение об ошибке.
Контрольный список внедрения идемпотентности и архитектуры двойных списаний
Для создания надежного механизма идемпотентности в системных интеграциях и управления возможными сценариями ошибок необходимо полностью выполнить следующие шаги:
- UUID на стороне клиента: Для каждой новой финансовой операции на стороне клиента должен генерироваться уникальный UUID, исключающий возможность коллизий.
- Уникальность в базе данных: В PostgreSQL или аналогичных реляционных базах данных для столбца ключа идемпотентности должно быть задано ограничение 'UNIQUE'.
- Блокировка параллелизма: Для предотвращения одновременно поступающих дублирующих запросов должны активно использоваться блокировки на уровне строк базы данных (row-level locks) или флаги статуса 'обрабатывается' (processing).
- Кэширование ответов: HTTP-код состояния и тело ответа первого запроса должны храниться в защищенной таблице, и при дублирующих запросах этот ответ должен возвращаться напрямую.
- TTL и очистка: Во избежание раздувания базы данных для старых ключей идемпотентности должен быть установлен срок жизни (TTL) и запущены периодические задачи очистки (cron jobs).
- Управление сетевыми тайм-аутами: Время тайм-аута между клиентом и сервером должно быть оптимизировано, а политики повторных попыток (retry) в случае ошибок настроены в соответствии с правилами идемпотентности.
Эта структура максимизирует целостность данных в процессах системной интеграции и обеспечивает бесшовный финансовый поток в соответствии со стандартами Системных интеграций, предоставляемыми Cy Logic Software.
Источники
- Системные интеграции — Cy Logic Software