Архитектура кибербезопасности в сфере недвижимости: Руководство по предотвращению утечек данных
Технические меры, которые необходимо принимать на уровне приложений, API и баз данных для защиты клиентских данных, договоров и финансовых записей в секторе недвижимости.
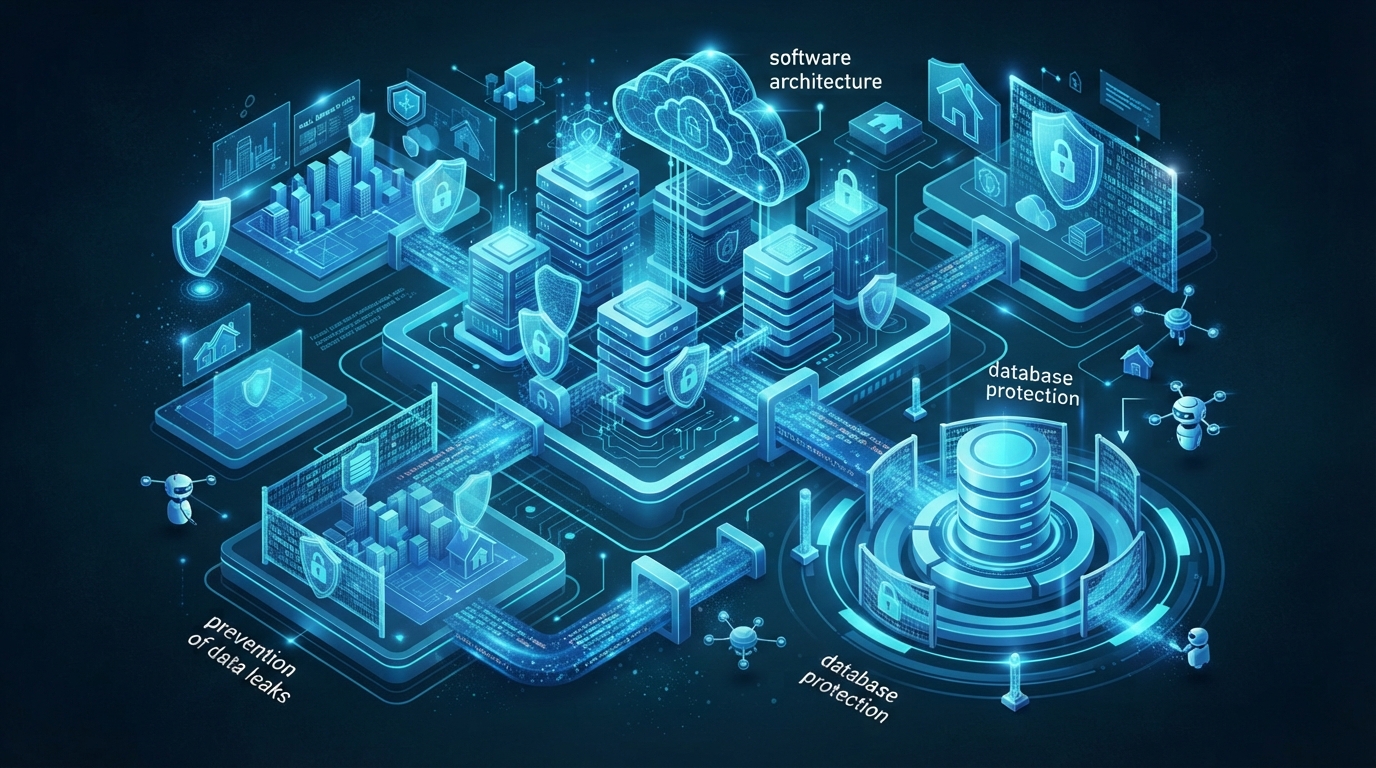
Защита цифровых активов в секторе недвижимости
Сектор недвижимости становится мишенью для цифровых угроз из-за хранения конфиденциальной информации о клиентах, больших объемов финансовых записей и критически важных договоров. В связи с этим для обеспечения непрерывности бизнес-процессов и предотвращения утечек данных предприятиям крайне важно спроектировать комплексную архитектуру Кибербезопасность . Принятие проактивных мер на каждом уровне технологической инфраструктуры позволяет выявлять возможные уязвимости на ранних этапах.
Безопасная разработка программного обеспечения на уровне приложений
Безопасная разработка программного обеспечения жизненного цикла направлена на минимизацию уязвимостей безопасности с самых ранних этапов процесса кодирования. Недвижимость Веб- и мобильные интерфейсы, используемые в проектах, должны быть спроектированы так, чтобы противостоять внешним попыткам инъекций и несанкционированного доступа. Команды разработки должны регулярно пересматривать кодовую базу и интегрировать тесты безопасности в рабочие процессы.
- Проверка качества кода с помощью инструментов статического и динамического анализа
- Ужесточение механизмов авторизации и аутентификации
- Проверка и фильтрация пользовательских вводов
Безопасность API и межсервисное взаимодействие
Современные платформы Недвижимость интегрируются с различными сторонними сервисами и финансовыми системами. Создающая костяк этих интеграций Безопасность API, играет критическую роль в защите конечных точек, открытых для внешнего мира. Технические меры, такие как токен-ориентированная аутентификация и ограничение частоты запросов (rate limiting), предотвращают попытки несанкционированного извлечения данных.
Защита конфиденциальных данных с помощью безопасности баз данных
В областях, где хранятся договоры и идентификационные данные клиентов, обязательно применение стандартов Безопасность Баз Данных . Шифрование данных как при хранении (at-rest), так и при передаче (in-transit) предотвращает их чтение в случае утечки. Кроме того, настройка прав доступа к базе данных в соответствии с принципом наименьших привилегий (least privilege) повышает уровень безопасности.
Гипотетический сценарий: Предотвращение утечки данных в проекте элитного жилья
Строительная компания, реализующая крупномасштабный проект элитного жилья, хранит финансовые данные и документы о праве собственности тысяч инвесторов в цифровой среде. В этом сценарии жизненно важно принять проактивные меры против потенциальных попыток несанкционированного извлечения данных из системы. Команда разработки внедрила механизм многофакторной аутентификации во всех интерфейсах клиентского портфеля в рамках принципов Кибербезопасность . Во время тестирования на проникновение была обнаружена уязвимость извлечения данных, вызванная отсутствием ограничения частоты запросов в стороннем API интеграции платежей. Основной коммерческий компромисс, с которым столкнулись на этом этапе, заключается в том, что дополнительные уровни безопасности замедляют время отклика системы на уровне миллисекунд; однако эта задержка является приемлемым операционным риском по сравнению со стоимостью потенциальной утечки данных в миллионы лир. В сценариях управления ошибками при обнаружении аномалии система автоматически изолирует соответствующую конечную точку API и отправляет мгновенное предупреждение в центр операций безопасности. Таким образом, предотвращается латеральное перемещение злоумышленников, а операционная непрерывность защищается с минимальными простоями.
Комплексный контрольный список внедрения и проверки
Построение безопасной инфраструктуры на платформах недвижимости требует полного выполнения систематических шагов. Критические пункты, на которые организации должны обратить внимание при интеграции стандартов Кибербезопасность в свою деятельность, заключаются в следующем:
- Непрерывное сканирование кодовой базы с помощью инструментов статического и динамического анализа
- Применение надежной проверки токенов и ограничения частоты запросов на всех конечных точках API
- Шифрование конфиденциальных данных с использованием актуальных алгоритмов на этапах хранения и передачи
- Создание матрицы контроля доступа на основе ролей в соответствии с принципом наименьших привилегий
- Проведение внешних тестов на проникновение и сканирование уязвимостей через регулярные промежутки времени
Самый большой риск неудачи при реализации этого контрольного списка заключается в том, что процессы рассматриваются как разовые аудиты. Следует помнить, что архитектура безопасности — это живой организм, и проверки должны повторяться при каждом новом обновлении программного обеспечения. Человеческие ошибки, такие как неправильно настроенные разрешения баз данных или забытые тестовые ключи API, могут сделать нефункциональными даже самые продвинутые методы шифрования. Поэтому инструменты непрерывного мониторинга и механизмы автоматических оповещений должны быть неотъемлемой частью корпоративной политики безопасности.
Источники
- Кибербезопасность — Cy Logic Software