استراتژیهای محدودسازی نرخ API و صفبندی درخواستها در یکپارچهسازی سیستمها
بررسی استراتژیهای توکن باکت (Token Bucket) مبتنی بر ردیس (Redis) و صفبندی درخواستها برای غلبه بر مشکلات محدودیت نرخ در سرویسهای API خارجی و یکپارچهسازیهای ERP.
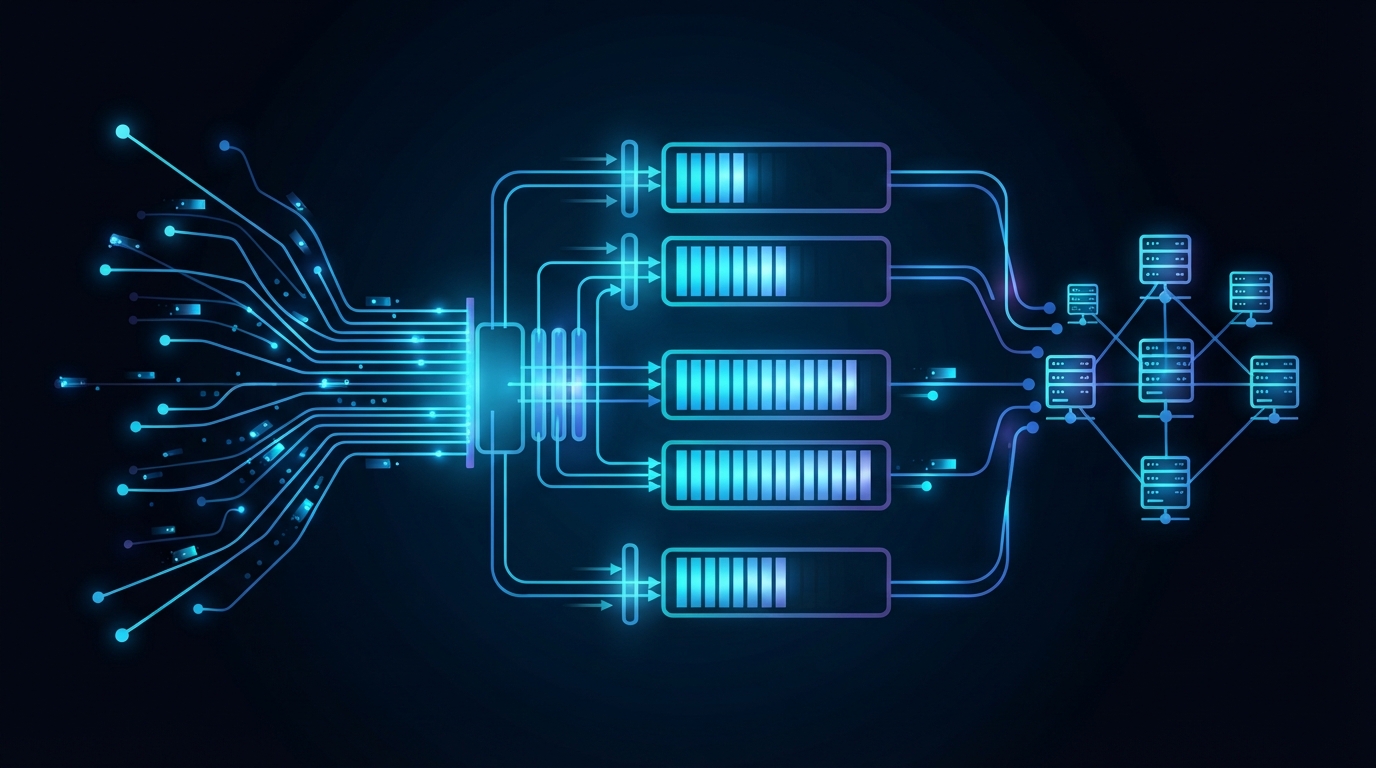
در معماریهای نرمافزاری مدرن، کارکرد همزمان سرویسهای مختلف امری ضروری است. به منظور اطمینان از جریان داده قابل اعتماد میان نرمافزارهای مورد استفاده توسط کسبوکارها، یکپارچهسازی سیستمها نقشی حیاتی ایفا میکند. با این حال، یکی از رایجترین موانعی که هنگام ارتباط با سرویسهای شخص ثالث با آن مواجه میشویم، محدودیتهای سرعت تعیینشده توسط ارائهدهنده هدف است. در این مقاله، روشهای فنی به کار گرفته شده برای حفظ جریان بیinterruption در ارتباط با سرویسهای خارجی را مورد بحث قرار میدهیم.
محدودسازی نرخ و رویکردهای اساسی
ارائهدهندگان سرویس خارجی به منظور محافظت از سرورهای خود در برابر بار بیش از حد و متعادلسازی مصرف منابع، محدودسازی نرخ (rate limiting) را اعمال میکنند. تجاوز از تعداد مجاز درخواستها در یک بازه زمانی مشخص، خطاهای HTTP 429 Too Many Requests را فعال میکند. این وضعیت میتواند فرآیندهای همگامسازی دادهها را مختل سازد. هنگام طراحی یک یکپارچهسازی سیستم موفق، این محدودیتها باید در سطح معماری مورد توجه قرار گیرند.
الگوریتم توکن باکت
یکی از روشهای ترجیحی برای مدیریت محدودیتهای سرعت، الگوریتم Token Bucket است. در این رویکرد، یک سطل مجازی با ظرفیت مشخص وجود دارد و توکنها با نرخ معینی به این سطل اضافه میشوند. هر درخواست API یک توکن از این سطل مصرف میکند. هنگامی که سطل خالی میشود، درخواستهای جدید رد شده یا در صف قرار میگیرند. در سیستمهای توزیعشده، از ساختارهای داده درون حافظه برای نگهداری این شمارنده استفاده میشود.
مدیریت محدودیت سرعت با ردیس
برای برنامههای کاربردی که در محیطهای چند سرور اجرا میشوند، نگهداری دادههای محدودسازی نرخ در یک نقطه مرکزی ضروری است. ردیس به لطف سرعت بالای خواندن/نوشتن و قابلیتهای پردازش اتمی (مانند دستورات INCR و EXPIRE)، زیرساختی ایدهآل برای این سناریو ارائه میدهد. قبل از پردازش درخواستها، بررسی کلید از طریق ردیس انجام میشود تا از تجاوز لحظهای از محدودیت جلوگیری گردد.
معماریهای صفبندی درخواستهای ناهمگام
به منظور مدیریت تراکمهای لحظهای و فراهم کردن بهینهسازی API، به جای فرایندهای همگام مستقیم، باید ساختارهای صف ناهمگام (asynchronous) راهاندازی شوند. به لطف مکانیزمهای صفبندی درخواست، بستههای دادهای که باید به سرویس خارجی ارسال شوند، در یک مدیر صف (Message Broker) در صف قرار میگیرند.
- دادههای ورودی به جای پردازش آنی، به صف اضافه میشوند.
- کارگران پسزمینه (workers)، دادهها را بر اساس نرخهای مجاز API هدف از صف استخراج میکنند.
- در صورت دریافت خطا (محدود نرخ)، تلاش مجدد با زمانهای انتظار فزاینده (exponential backoff) انجام میشود.
این ساختار با فراهم کردن بهینهسازی API در کل سیستم، از استفاده کارآمد از منابع پشتیبانی کرده و از از دست رفتن دادهها جلوگیری میکند.
## سناریوی فرضی: تجارت الکترونیک و یکپارچهسازی تأمینکننده فرض کنید یک پلتفرم تجارت الکترونیک با یک API تأمینکننده خارجی که بهطور میانگین روزانه ۱۰۰ هزار بهروزرسانی محصول انجام میدهد، یکپارچه شده است. تأمینکننده حداکثر ۱۰ درخواست در ثانیه را مجاز میداند و در صورت تجاوز از این محدودیت، خطای HTTP 429 را برمیگرداند. در یک معماری همگام استاندارد، در دورههای سفارش و کمپین لحظهای، این محدودیت به سرعت نقض شده و سیستم قفل میشود. برای جلوگیری از این بحران، تمام درخواستهای بهروزرسانی ورودی از یک مکانیسم Token Bucket مبتنی بر ردیس عبور داده شده و به صف RabbitMQ منتقل میشوند. کارگران ریزسرویس در پسزمینه به گونهای تنظیم شدهاند که دقیقاً ۸ درخواست در ثانیه ارسال کنند. بنابراین، حاشیه امنیتی باقی مانده و محدودیتهای ارائهدهنده هدف رعایت میشود. اگر سرویس خارجی موقتاً پاسخ ندهد یا خطاهای 5xx پرتاب کند، استراتژی exponential backoff فعال میشود. در صورت بروز اولین خطا، درخواست ۲ ثانیه، در تلاش دوم ۴ ثانیه و در تلاش سوم ۸ ثانیه به تعویق افتاده و مجدداً به صف اضافه میشود. هنگامی که به حدود حداکثر تلاش (مثلاً ۵ بار) رسید، تراکنش به یک حوزه نظارتی جداگانه به نام «Dead Letter Queue» (صف نامه مرده) منتقل شده و هشدار خودکار برای تیم عملیاتی ارسال میشود. این رویکرد کاربردی، هم مصونیت در برابر قطعیهای منابع خارجی و هم حفظ یکپارچگی دادهها در زمینه یکپارچهسازی سیستمها را تضمین میکند.چکلیست پیادهسازی و تحلیل مبادله معماری
هنگام راهاندازی سیستمهای محدودسازی سرعت و صفبندی در پروژههای دنیای واقعی، نقاط کنترل بحرانی و مبادلات معماری (trade-offs) وجود دارد که باید مورد توجه قرار گیرند. نخست، نباید فراموش کرد که شمارندههای مرکزی ردیس ممکن است تأخیر شبکه ایجاد کنند. در عملیات با فرکانس بسیار بالا، این تأخیر میتواند منجر به افت عملکرد شود؛ در چنین مواردی باید یک رویکرد ترکیبی با کش محلی (local caching) اتخاذ شود. دوم، معماریهای صف ناهمگام هزینهای از نظر تأخیر (latency) برای سازگاری دادهها ایجاد میکنند. در سناریوهایی که نیاز به جریان اطلاعات آنی (real-time) دارند، زمانهای انتظار صف میتواند بر تجربه کاربر تأثیر منفی بگذارد. در طول فرآیند پیادهسازی، اطمینان از تکمیل مراحل زیر الزامی است: سیاستهای محدودیت نرخ ارائهدهنده API هدف باید از مستندات رسمی تأیید شود، تستهای شمارنده اتمی روی ردیس انجام گیرد، مدیریت خطا (تلاش مجدد و DLQ) در مدیر صف پیکربندی شود، نرخهای خطای 429 با مکانیزمهای لاگبرداری بهصورت لحظهای نظارت شوند و در نهایت با انجام تستهای بار (load testing)، مرزهای سیستم مشاهده گردند. اجرای بینقص این مراحل، اساس فرآیندهای بیعیبونقص یکپارچهسازی سیستم در سطح سازمانی را تشکیل میدهد و قویترین سپر را در برابر سناریوهای فاجعهآمیز احتمالی فراهم میآورد.منابع
- یکپارچهسازی سیستمها — Cy Logic Software