معماری رویدادمحور و طراحی RabbitMQ در یکپارچهسازی سیستمها
راهنمای فنی برای بهینهسازی جریان دادههای ناهمگام در نرمافزارهای سازمانی، جلوگیری از خرابی سیستم و مدیریت خطا.
اهمیت یکپارچهسازی در نرمافزارهای سازمانی
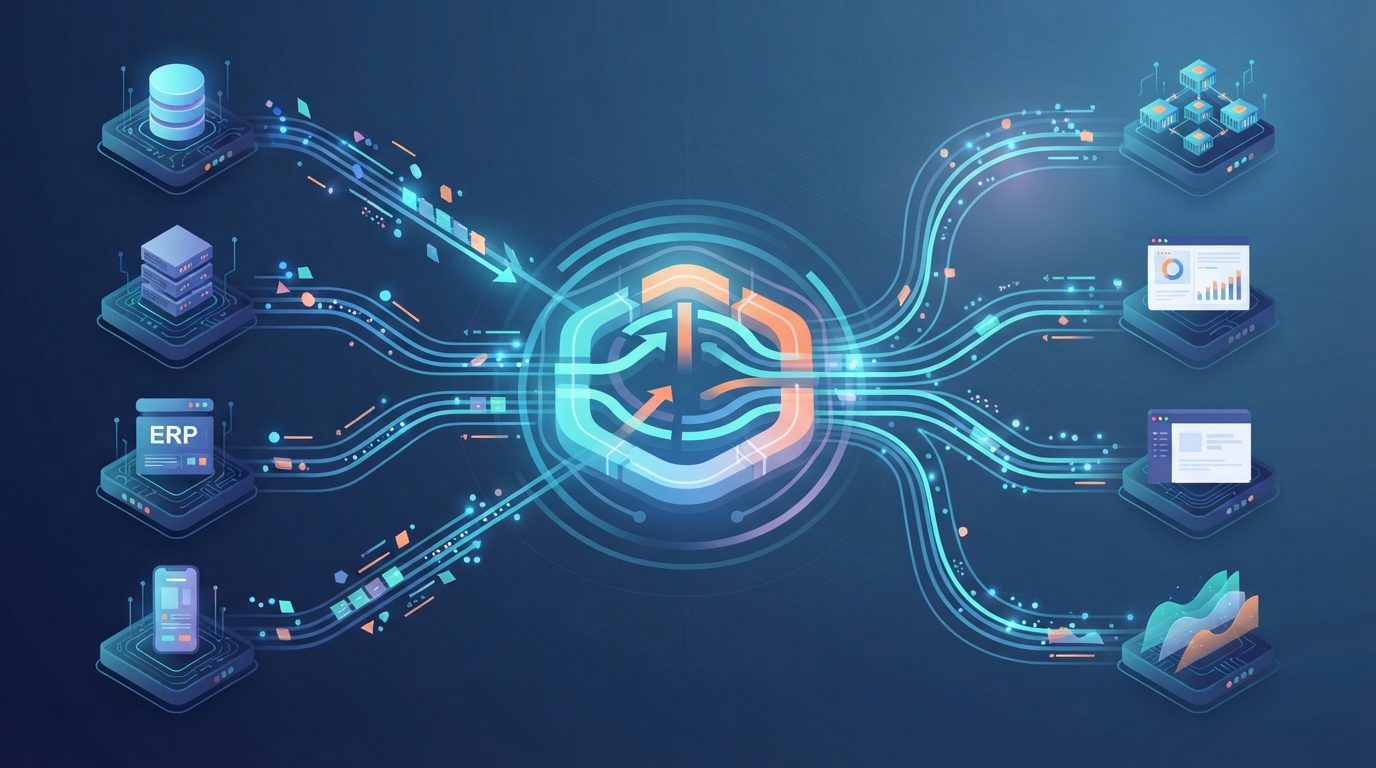
در کسبوکارهای امروزی، کارکرد هماهنگ اجزای مختلف نرمافزاری یک نیاز حیاتی است. این فرآیندها که تحت عنوان یکپارچهسازی سیستمها بررسی میشوند، شامل برقراری جریان داده قابل اعتماد میان ERP، حسابداری، سیستمهای پرداخت، پیامک، ایمیل و سایر سرویسهای شخص ثالث است. سیستمهای توزیعشده که جایگزین ساختارهای یکپارچه (مضان) شدهاند، مستلزم ایجاد ارتباط بین اجزا بر پایه یک زیرساخت مستحکم هستند. معماری ناهمگام در این نقطه وارد عمل شده و ضمن تنظیم ترافیک داده، نقشی کلیدی در جلوگیری از از کار افتادن سیستم ایفا میکند.
معماری ناهمگام و مدیریت صف
پروتکلهای ارتباطی همگام میتوانند باعث مسدود شدن سرویس درخواستکننده در انتظار دریافت پاسخ شوند. کندی یا قطعی موقت در سیستم هدف میتواند کل جریان کاری را متوقف کند. رویکرد معماری ناهمگام این وابستگی را از بین میبرد. سرویس تولیدکننده (producer)، دادهها را مستقیماً به سیستم هدف نمیفرستد بلکه آن را در یک صف پیام قرار میدهد. سرویس مصرفکننده (consumer) نیز این پیام را بر اساس حجم پردازش خود (throughput) از صف دریافت و پردازش میکند.
پیکربندی صف پیام با RabbitMQ
RabbitMQ یکی از ابزارهای پرکاربرد در میان بروکرهای پیام است. لایههای اساسی که هنگام طراحی فرآیندهای [یکپارچهسازی سیستم] با استفاده از RabbitMQ باید به آنها توجه کرد عبارتند از:
- تعریف Exchange (تبدیلکننده): قوانینی برای هدایت پیامهای ورودی به صفهای مربوطه است. نوع صحیح Exchange (مستقیم، موضوعی، پخشی) باید انتخاب شود.
- پایداری صف (Queue Durability): علامتگذاری صفها و پیامها به عنوان ماندگار (durable) در برابر راهاندازی مجدد سرور، از از دست رفتن دادهها جلوگیری میکند.
- مکانیزم تأییدیه (Acknowledgement): موفقیتآمیز بودن پردازش پیام توسط مصرفکننده باید به سرور اعلام شود (تأیید دستی)، در غیر این صورت پیام باید به صف بازگردانده شود.
یکپارچهسازیهای Webhook و اعلانهای آنی
ساختارهای Webhook اغلب در تبادل داده بین سیستمهای داخلی و وبسرویسهای خارجی استفاده میشوند. وبهوک مکانیزمی برای فراخوانی مجدد است که به سیستم هدف اجازه میدهد هنگام وقوع یک رویداد خاص (event)، درخواستهای HTTP POST را به آدرس URL ارسال کند. در مقایسه با روش سنتی نظرسنجی (polling)، مصرف منابع را به حداقل میرساند.
امنیت و اعتبارسنجی در طراحی Webhook
برای تامین امنیت درخواستهای HTTP دریافتی از یک سیستم خارجی، مراحل زیر باید دنبال شوند:
- امضای درخواست: سمت فرستنده باید بدنه درخواست (payload) را با یک کلید مخفی امضا کرده و آن را در هدر HTTP ارسال کند.
- بررسی برچسب زمانی: برای جلوگیری از حملات بازپخش (replay)، مدت اعتبار درخواستها باید بررسی شود.
- شناسایی یکتا (Idempotency): ممکن است یک اعلان وبهوک به دلیل خطاهای شبکه بیش از یک بار برسد. سیستم باید شامل مکانیزمهای کلید منحصربهفرد (uuid) باشد تا از پردازش مکرر دادههای یکسان جلوگیری کند.
مدیریت خطا و استراتژیهای تلاش مجدد
ضعیفترین حلقه در خطاهای پیچیده یکپارچهسازی، اتصال معیوب شبکه یا قطعیهای موقت سرویس است. یک استراتژی جامع مدیریت خطا، تابآوری سیستم را مستقیماً افزایش میدهد.
- صف نامه مرده (Dead Letter Exchange - DLX): پیامهایی که قابل پردازش نیستند یا از حد نصاب تلاش فراتر رفتهاند، باید برای بررسی دستی یا ثبت در لاگ به یک صف جداگانه DLX هدایت شوند.
- رشد نمایی تاخیر (Exponential Backoff): درخواستهای HTTP ناموفق یا مصرف صف نباید بلافاصله و پشت سر هم تکرار شوند. زمانهای انتظار باید به صورت تصاعدی افزایش یابند (مثلاً ۲ ثانیه، ۴ ثانیه، ۸ ثانیه).
اجرای دقیق این مراحل فنی تضمین میکند که دادههای سازمانی به صورت ایمن و مداوم منتقل شوند.
سناریوی نمونه: تجارت الکترونیک و یکپارچهسازی سیستم پرداخت
فرض کنید یک پلتفرم تجارت الکترونیک در طول فرآیند ایجاد سفارش با یک سیستم پرداخت خارجی و سرویس صدور صورتحساب به صورت یکپارچه کار میکند. هنگامی که کاربر سفارش را تکمیل میکند، سرویس سفارش رویداد مربوط به ایجاد موفقیتآمیز سفارش را در ساختار RabbitMQ topic exchange منتشر میکند (publish). در این مرحله، سرویس پرداخت پیام مربوطه را مصرف کرده و عملیات برداشت از کارت اعتباری را آغاز میکند. اگر سرویس پرداخت دچار قطعی موقت شبکه یا کندی پایگاه داده شود، مکانیزم تأیید پیام (manual ack) وارد عمل شده و پیام به طور خودکار پردازشنشده تلقی میشود. با اعمال استراتژی exponential backoff، سرویس مصرفکننده تلاش مجدد را در بازههای زمانی افزایشی مشخص (به فواصل ۲، ۴ و ۸ ثانیه) انجام میدهد. به این ترتیب حتی اگر سیستم خارجی با تراکم لحظهای مواجه شود، دادههای سفارش از بین نمیروند و جریان کار بدون مسدود شدن به صورت ناهمگام با امنیت در صف نگهداری میشود. بستههای داده معیربی که به حداکثر حد مجاز تلاش میرسند و همچنان حل نمیشوند، مستقیماً به صف Dead Letter Exchange (DLX) منتقل شده تا جهت بررسی دستی توسط مدیران سیستم ایزوله شوند.
چکلیست اجرا و اعتبارسنجی معماری
پیش از انتقال معماریهای رویدادمحور مبتنی بر RabbitMQ به محیط عملیاتی، یک چکلیست حیاتی وجود دارد که تیم فنی باید آن را بررسی کند. ابتدا باید اطمینان حاصل شود که تمام تعاریف exchange، queue و binding در پایگاه کد (Infrastructure as Code) نسخهبندی شدهاند. دوم، باید تأیید شود که صفها و پیامهای ارسالی با پارامترهای durable در برابر خرابی سرور پایدارسازی شدهاند. در مرحله سوم، باید آزمایش شود که مکانیزم تأیید دستی فعال است و محدودیتهای امنیتی در برابر حلقههای requeue خودکار در صورت بروز خطا اعمال شده است. در گام چهارم، کنترلهای زمانسنج و امضای درخواست (HMAC) به منظور جلوگیری از حملات replay در یکپارچهسازیهای وبهوک یا API باید در لایه نرمافزاری الزامی شوند. پنجم، استفاده از کلیدهای idempotency در تراکنشهای پایگاه داده باید با تستهای بارستی بررسی شده و از ثبت رکوردهای تکراری جلوگیری شود. در نهایت، به منظور تشخیص زودهنگام بطگاههای احتمالی در یکپارچهسازی سیستم، معیارهای پنل مدیریت RabbitMQ و حجم صفهای DLX باید به صورت ۲۴ ساعته با ابزارهای Prometheus و Grafana پایش شوند.
منابع
- یکپارچهسازی سیستمها — Cy Logic Software