معماری امنیت سایبری در صنعت املاک و مستغلات: راهنمای پیشگیری از نشت دادهها
اقدامات فنی ضروری در لایههای اپلیکیشن، API و پایگاه داده برای محافظت از دادههای مشتریان، قراردادها و سوابق مالی در صنعت املاک.
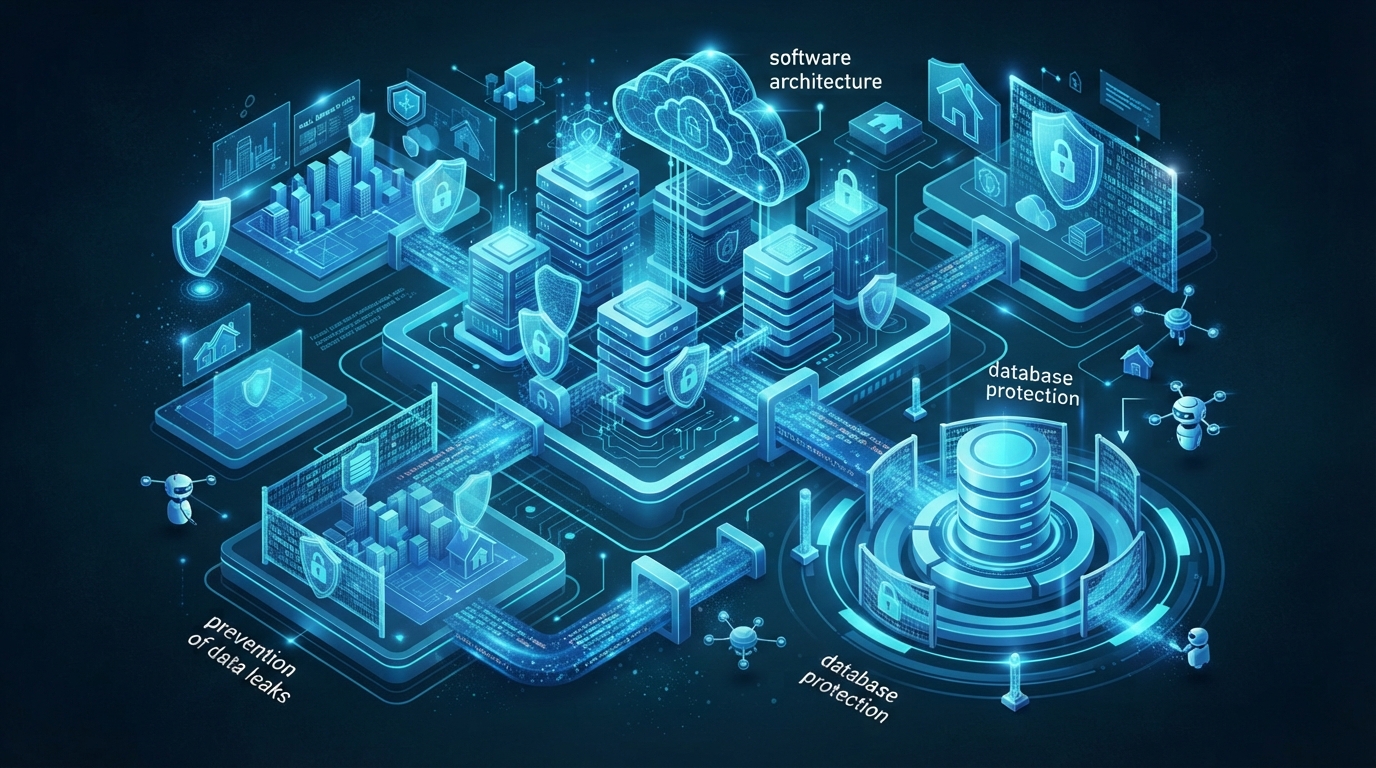
حفاظت از داراییهای دیجیتال در صنعت املاک و مستغلات
صنایع املاک و مستغلات به دلیل دربرداشتن اطلاعات حساس مشتریان، حجم بالایی از سوابق مالی و قراردادهای حیاتی، به هدف اصلی تهدیدات دیجیتال تبدیل شدهاند. بر همین اساس، برای تضمین تداوم عملیاتی کسبوکارها و جلوگیری از نشت دادهها، طراحی یک معماری جامع امنیت سایبری امری ضروری است. اتخاذ اقدامات پیشگیرانه در تمامی لایههای زیرساخت فناوری تضمین میکند که آسیبپذیریهای احتمالی در مراحل اولیه شناسایی شوند.
توسعه نرمافزار امن در لایه اپلیکیشن
توسعه نرمافزار امن چرخه حیات، با هدف به حداقل رساندن آسیبپذیریهای امنیتی از نخستین مراحل فرآیند کدنویسی آغاز میشود. املاک و مستغلات رابطهای وب و موبایل مورد استفاده در پروژهها باید در برابر تلاشهای تزریق کد و دسترسیهای غیرمجاز خارجی به صورت مقاوم طراحی شوند. تیمهای توسعه باید پایگاه کد را به طور منظم بررسی کرده و تستهای امنیتی را در فرآیندها ادغام کنند.
- بررسی کیفیت کد با ابزارهای تحلیل استاتیک و دینامیک
- تقویت مکانیزمهای احراز هویت و اعتبارسنجی دسترسی
- اعتبارسنجی و فیلتر کردن ورودیهای کاربر
امنیت API و ارتباطات بین سرویسی
مدرن املاک و مستغلات پلتفرمهای، با سرویسهای مختلف شخص ثالث و سیستمهای مالی به صورت یکپارچه کار میکنند. امنیت APIکه ستون فقرات این یکپارچهسازیها را تشکیل میدهد، نقش حیاتی در محافظت از نقاط پایانی در معرض دنیای خارج ایفا میکند. اقدامات فنی مانند احراز هویت مبتنی بر توکن و محدودسازی نرخ درخواست (rate limiting) از تلاشهای استخراج غیرمجاز داده جلوگیری میکند.
حفاظت از دادههای حساس با امنیت پایگاه داده
در بخشهایی که قراردادها و اطلاعات هویتی مشتریان ذخیره میشوند، اعمال استانداردهای امنیت پایگاه داده الزامی است. رمزگذاری دادهها هم در حالت ذخیرهسازی (at-rest) و هم در هنگام انتقال (in-transit)، از خوانده شدن دادهها در صورت بروز نشت جلوگیری میکند. علاوه بر این، پیکربندی دسترسیهای پایگاه داده بر اساس اصل حداقل دسترسی (least privilege) سطح امنیت را افزایش میدهد.
سناریوی فرضی: جلوگیری از نشت داده در یک پروژه مسکونی لوکس
یک شرکت ساختمانی که پروژهای مسکونی لوکس در مقیاس بزرگ را مدیریت میکند، جزئیات مالی و اسناد ثبتی هزاران سرمایهگذار را در محیط دیجیتال نگهداری میکند. در این سناریو، اتخاذ اقدامات پیشگیرانه در برابر تلاشهای احتمالی استخراج غیرمجاز داده در سیستم از اهمیت حیاتی برخوردار است. تیم توسعه در چارچوب اصول امنیت سایبری مکانیزم احراز هویت چندمرحلهای را در تمامی رابطهای پورتفولیوی مشتریان فعال کرده است. در طول تستهای نفوذ، آسیبپذیری استخراج داده ناشی از فقدان محدودسازی نرخ در یک API یکپارچهسازی پرداخت شخص ثالث شناسایی شد. موازنه تجاری اصلی در این مرحله، کند شدن زمان پاسخگویی سیستم در حد میلیثانیه به دلیل لایههای امنیتی اضافی بود؛ با این حال، در مقایسه با هزینه احتمالی میلیونها لیر نشت داده، این تأخیر یک ریسک عملیاتی قابل قبول است. در سناریوهای مدیریت خطا، هنگامی که ناهنجاری تشخیص داده میشود، سیستم به طور خودکار نقطه پایانی API مربوطه را ایزوله کرده و هشدار آنی به مرکز عملیات امنیت ارسال میکند. به این ترتیب از حرکت جانبی مهاجمان جلوگیری شده و تداوم عملیاتی با حداقل قطعی حفظ میشود.
چکلیست جامع پیادهسازی و اعتبارسنجی
ساخت زیرساخت امن در پلتفرمهای املاک مستلزم اجرای کامل مراحل سیستماتیک است. نکات حیاتی که سازمانها هنگام ادغام استانداردهای امنیت سایبری در عملیات خود باید به آنها توجه کنند عبارتند از:
- اسکن مداوم پایگاه کد با ابزارهای تحلیل استاتیک و دینامیک
- پیادهسازی اعتبارسنجی قوی توکن و محدودسازی نرخ در تمامی نقاط پایانی API
- رمزگذاری دادههای حساس با الگوریتمهای بهروز در مراحل ذخیرهسازی و انتقال
- ایجاد ماتریس کنترل دسترسی مبتنی بر نقش بر اساس اصل حداقل دسترسی
- انجام تستهای نفوذ برونسپاریشده و اسکنهای آسیبپذیری در فواصل منظم
بزرگترین ریسک شکست در اجرای این چکلیست، تلقی کردن فرآیندها به عنوان ممیزیهای یکباره است. نباید فراموش کرد که معماری امنیت یک ساختار زنده است و کنترلها باید در هر بهروزرسانی نرمافزاری جدید تکرار شوند. خطاهای انسانی مانند دسترسیهای پیکربندینشده پایگاه داده یا کلیدهای API تست فراموششده میتوانند حتی پیشرفتهترین روشهای رمزگذاری را بیخاصیت کنند. بنابراین، ابزارهای پایش مداوم و مکانیزمهای هشدار خودکار باید بخش جداییناپذیری از سیاست امنیت سازمانی باشند.
منابع
- امنیت سایبری — Cy Logic Software